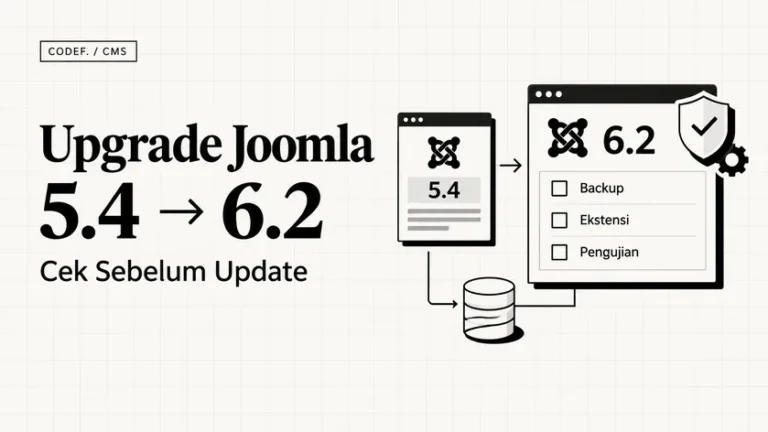
Proyek Joomla merilis Joomla 5.4.10 pada 13 Oktober 2026 dan menyebut paket itu sebagai rilis bugfix terakhir untuk seri Joomla 5.x. Pengumuman menambahkan bahwa setelah 5.4.10, Joomla 5.4 hanya akan menerima pembaruan keamanan selama satu tahun lagi. Bagi admin yang masih menunggu patch regresi fitur, titik ini menjadi sinyal beralih dari harapan “versi minor berikutnya” ke inventaris kompatibilitas dan jadwal upgrade terukur—bukan alasan otomatis menutup situs.
Beda akhir bugfix dan fase security-only
Rilis 5.4.10 tetap membawa perbaikan nyata. Daftar resmi mencakup parsing bahasa debug, validasi username, panggilan PATCH Web Services API, pergeseran tanggal/timezone pada PATCH API, judul sidebar, serta akses kategori banner.
Setelah titik ini, regresi non-keamanan di core 5.4 tidak lagi mendapat jalur bugfix rutin. Tim harus menilai apakah masalah bisa ditoleransi, di-patch sendiri lewat override, atau menyelesaikannya lewat migrasi versi.
Roadmap Joomla memuat tanggal lifecycle seri 5.x: akhir dukungan bugfix reguler pada 13 Oktober 2026 dan akhir dukungan perbaikan keamanan pada 12 Oktober 2027. Angka itu selaras dengan janji “satu tahun” pembaruan keamanan setelah bugfix berhenti. Situs Anda tetap wajib menerapkan patch keamanan saat Joomla merilisnya. Joomla 6.2 (Mwezi) hadir pada hari rilis yang sama; jalur upgrade minor tetap relevan bila extension sudah siap.
Rencana tiga puluh hari admin Joomla 5.4
Langkah pertama: snapshot penuh file dan database, lalu uji restore—bukan sekadar ekspor. Catat versi PHP, ekstensi database, dan template override. Audit extension: cek daftar kompatibilitas 6.x dari vendor, nonaktifkan modul yang tidak maintained, dan clone produksi ke staging dengan stack setara.
Backup, staging, dan patch 5.4.10
Terapkan 5.4.10 di staging sebelum produksi bila Anda masih mengejar patch bugfix terakhir. Setelah itu, alokasikan waktu untuk smoke test login admin/front, form, checkout, cron CLI, dan integrasi API.
Dokumentasi upgrade Joomla 5.4 ke 6.2 di codef.id merangkum checklist staging yang selaras dengan rilis 6.2. Prosedur backup database Joomla tetap jadi prasyarat sebelum core update atau lompatan major.
Jadwal upgrade, runbook, dan deadline
Jadwalkan window upgrade ke Joomla 6 bila inventaris extension sudah hijau di staging. Tahan deploy core di hari yang sama dengan migrasi DNS, SSL, atau rotasi kredencial SMTP OAuth.
Situs yang harus tetap di 5.4 karena ketergantungan vendor belum siap masih bisa menerima patch keamanan sampai batas roadmap. Rencana jangka menengah tetap perlu tanggal cutover agar tidak terjebak di branch tanpa bugfix.
Admin agency atau UMKM tanpa tim DevOps sebaiknya menulis runbook singkat: siapa approve maintenance mode, di mana Anda menyimpan file backup, dan kapan smoke test diulang setelah patch keamanan berikutnya.
Regresi UI setelah 5.4.10 kemungkinan kecil untuk situs standar. Namun integrasi API PATCH atau modul banner perlu Anda cek jika fitur itu kritis bagi operasi harian.
Bila extension komersial menunggu rilis 6.x, hubungi vendor sekarang—antrian support vendor sering memanjang saat banyak klien bergerak bersamaan setelah pengumuman bugfix terakhir.
Pembaruan keamanan one-off tidak menggantikan rencana upgrade. Celah zero-day tetap memaksa restart maintenance, sementara fitur baru Joomla 6 (editor, OAuth SMTP, pipeline asset) hanya hadir di jalur major/minor di atas 5.4.
Referensi pembaruan core CMS lain memperlihatkan geliat serupa—tim web kerap sibuk patch keamanan sambil menunda migrasi. Di Joomla, batas 12 Oktober 2027 untuk security-only memberi deadline keras. Tanggal itu sebaiknya masuk kalender proyek Q1–Q2 2027, bukan ditunda tanpa inventory.