Ringkasan A Week of Symfony #1033 (12–18 Oktober 2026) mencatat rilis maintenance Symfony 5.4.54, 6.4.48, 7.4.21, dan 8.1.9 serta Symfony UX 3.6. Bagi tim PHP, update keamanan Symfony Oktober 2026 ini bukan sekadar angka patch: tiga advisory resmi membuka celah berbeda, versi fixed pertama tidak selalu cukup, dan maintenance pekan ini membawa follow-up termasuk perbaikan regresi fungsional.
Keputusan upgrade harus berangkat dari lockfile atau artefak yang benar-benar deployed, bukan hanya major branch di README. Versi framework di source code bisa menutupi HttpFoundation, ExpressionLanguage, atau Yaml transitif dengan versi affected.
Matrix tiga CVE dan target upgrade
CVE-2026-108082 (HttpFoundation) menyangkut ReDoS di HeaderUtils::split() yang reachable saat Request memproses header Cache-Control; advisory menyatakan tanpa autentikasi. Rentang affected meliputi >=5.4.1,<5.4.54; >=6.0.1,<6.4.46; >=7,<7.4.19; >=8,<8.1.7. Fixed version pertama: 5.4.54 / 6.4.46 / 7.4.19 / 8.1.7. Patch 6.4.46–6.4.47, 7.4.19–7.4.20, dan 8.1.7–8.1.8 sempat menimbulkan regresi split dengan whitespace separator; maintenance pekan ini memuat follow-up.
CVE-2026-109449 (ExpressionLanguage) dapat membuat proses PHP crash saat parsing expression tidak tepercaya; perbaikan membatasi depth dan melempar SyntaxError melewati 256 level. Fixed lengkap pada 5.4.54 / 6.4.48 / 7.4.21 / 8.1.9; fix lebih awal 6.4.45 / 7.4.18 / 8.1.6 belum membatasi seluruh bentuk kedalaman tree.
CVE-2026-109413 (Yaml) berupa unbounded recursion pada inline lexer; YAML tidak tepercaya dapat memicu crash atau fatal error tergantung PHP dan stack. Fixed awal 5.4.54 / 6.4.45 / 7.4.18 / 8.1.6; target maintenance branch yang lebih aman pekan ini: 5.4.54 / 6.4.48 / 7.4.21 / 8.1.9. Endpoint dengan #[MapRequestPayload] dapat reachable bila Yaml terpasang dan acceptFormat tidak dibatasi; defense-in-depth tetap perlu patch, bukan pengganti patch.
Versi package affected tidak otomatis berarti setiap aplikasi exploitable: reachability bergantung code path, format input, dan exposure. CVSS score belum dapat diverifikasi dari halaman advisory yang diperiksa; jangan mengisi severity label tanpa sumber. Ketiga issue bukan klaim RCE atau data breach universal.
Playbook upgrade dan regresi
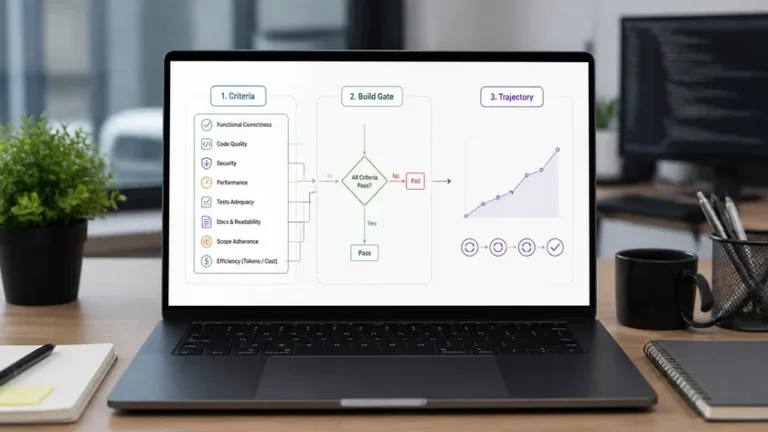
Urutan defensif: inventaris package dari composer.lock, cocokkan interval affected per component, prioritaskan latest maintenance pada branch yang didukung, jalankan regression suite (header parsing, ExpressionLanguage custom, YAML endpoints, cache warmup), deploy bertahap, monitor error rate dan parser exceptions. Organisasi yang sudah di fixed version awal HttpFoundation tetap sebaiknya naik ke patch branch terbaru karena follow-up regresi fungsional.
Tim yang baru mengenal ekosistem dapat membandingkan peran Symfony dengan stack lain lewat penjelasan fungsi dan use case Symfony, sementara ringkasan fitur Symfony 8.2 membantu menempatkan branch 8.x dalam roadmap PHP. Alur rilis PHP dan package terkait juga tercatat di layanan PHP News untuk RFC dan rilis.
Symfony UX 3.6 experimental dan benchmark
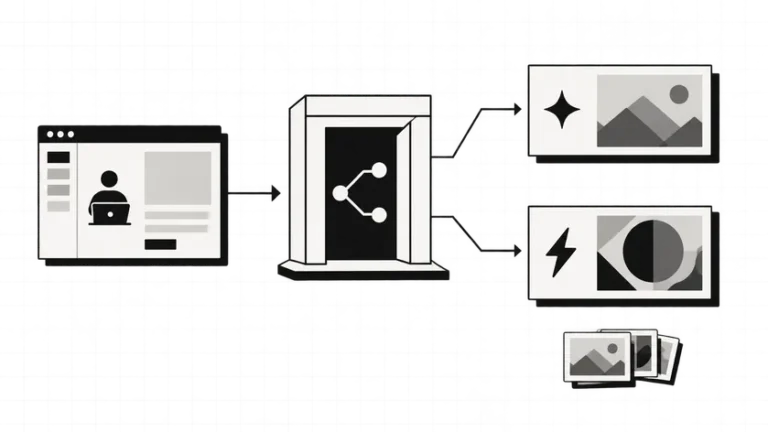
Symfony UX 3.6 menggabungkan lebih dari 100 pull request sejak 3.5.1 (klaim release note). UX Inspector: panel devtools read-only untuk Stimulus, LiveComponent, dan Turbo; hanya debug mode; flex recipe masih review. UX Image menghasilkan URL atau markup untuk responsive variants tanpa decode atau resize sendiri; transformasi via bridge CDN (Cloudflare, Cloudinary, imgix, KeyCDN). UX Router mengekspos route opt-in; tidak ada route exposed by default; mendukung AssetMapper, Reprise, Webpack Encore, dan type-check TypeScript. Ketiga package berstatus experimental; jangan dianggap API stable atau production-ready universal.
Klaim 22% less CPU time hanya berlaku pada benchmark resmi admin dashboard (~1.800 components, 400 icons per request, PHP 8.4, prod, median run tertentu); jangan generalisasi ke semua aplikasi. Signed releases tercatat di GitHub releases Symfony.
Tindakan berikutnya: audit versi dependency yang deployed, jadwalkan patch plus regression test, dan dokumentasikan hasil sebelum peak traffic.