Website diretas ketika pihak tidak berwenang memperoleh akses ke server, CMS, atau database—sering lewat scanning otomatis, plugin rentan, credential bocor, atau konfigurasi server yang longgar. Kemudian attacker menanam backdoor, menyuntik halaman asing, dan memicu SEO spam tanpa homepage terlihat rusak.
Alur serangan berjajar: reconnaissance → enumeration → vulnerability discovery → initial access → persistence → defense evasion → manipulasi konten → dampak SEO. Namun pemulihan mengikuti urutan berbeda: deteksi → containment → investigasi → hapus persistence → patch → rotasi credential → validasi → hardening → monitoring.
Banyak pemilik situs WordPress baru sadar ada masalah saat Google Search Console menampilkan ribuan URL asing, meski tampilan admin terlihat normal. Tulisan ini memetakan mekanisme serangan secara defensif—bukan tutorial menyerang—supaya Anda tahu apa yang perlu Anda periksa dan perbaiki.
Highlight
Bagaimana Website Bisa Diretas: Metode Serangan, Backdoor, SEO Spam, dan Cara Mencegahnya
- Website kecil pun bisa terdeteksi bot scanner internet—target khusus bukan syarat situs terkompromi.
- Initial access (CVE, credential, misconfig) berbeda dari persistence (backdoor, cron, akun admin palsu).
- Homepage normal tidak membuktikan situs bersih; cloaking bisa menampilkan konten berbeda ke crawler.
- URL terindeks Google tidak otomatis berarti post WordPress—bisa hasil routing PHP atau injeksi database.
- Recovery: containment → investigasi root cause → hapus persistence → patch → rotasi semua credential → validasi.
- Keamanan website adalah proses berkelanjutan: patch, monitor, detect, respond—not status permanen.
Website Tidak Harus Menjadi Target Khusus untuk Bisa Diretas
Serangan massal modern tidak selalu personal. Bot men-scan jutaan IP dan domain mencari tanda WordPress, phpMyAdmin terbuka, plugin versi lama, atau endpoint login. Situs UMKM dengan traffic rendah tetap masuk daftar bila fingerprint teknologi cocok dengan vulnerability yang sudah terdaftar di CVE/NVD.
Proses otomatis ini meliputi reconnaissance (mencari apa yang ada), enumeration (menggali detail), lalu eksploitasi bila celah terbuka. Jadi kompromi website kerap terjadi bukan karena “penting di mata hacker”—melainkan karena attack surface terlihat dan attacker bisa memanfaatkannya. Mitigasi pertama: kurangi exposure dan patch komponen yang sudah terbukti rentan.
Tahap 1: Reconnaissance, Bagaimana Attacker Menemukan Target
Reconnaissance adalah tahap mengumpulkan informasi awal tentang target: domain, subdomain, alamat IP, DNS, teknologi CMS, versi web server, framework, layanan exposed, endpoint login, dan API publik. Kemudian data ini membentuk peta permukaan serangan (attack surface) sebelum tim mencari celah spesifik.
Technology Fingerprinting
Teknologi website sering terbaca tanpa login. HTTP response header (Server, X-Powered-By), struktur HTML, path asset (/wp-content/, /wp-includes/), cookie (wordpress_logged_in), generator meta tag, dan error page bocor versi PHP. Attacker memakai sinyal ini untuk memilih exploit yang relevan—administrator seharusnya memakai pengetahuan yang sama untuk audit: apa yang terlihat dari luar?
Tool yang Digunakan untuk Reconnaissance
Peneliti keamanan dan administrator defensif memakai tool berikut—bukan hanya attacker. Perbedaannya ada pada otorisasi dan tujuan.
- Shodan / Censys — mengindeks perangkat dan layanan internet; defensif: cek apakah port atau panel admin Anda terindeks publik.
- Wappalyzer / WhatWeb — mendeteksi stack dari HTTP/HTML; defensif: verifikasi tidak ada versi software bocor di header.
- Nmap / httpx — memetakan port dan respons HTTP; defensif: pastikan hanya port yang diperlukan terbuka.
Bot scanning agresif di edge CDN bisa Anda batasi—topik terkait dibahas di artikel block bot AI dan dampaknya pada website, terutama bila log server penuh request otomatis dari scanner.
Tahap 2: Enumeration Attack Surface Website yang Rentan
Reconnaissance menjawab “apa yang ada”; enumeration menggali detail tiap komponen: daftar plugin dan tema (WordPress), direktori backup (.zip, .sql), staging subdomain, endpoint REST API, versi exact, akun default, dan file konfigurasi yang tidak seharusnya publik.
Enumeration sering otomatis setelah fingerprint CMS. Namun plugin tidak aktif, tema child yang usang, atau environment development yang masih online menambah entry point—meski situs produksi “sudah aman”.
Contoh enumeration praktis yang administrator bisa audit sendiri: subdomain staging.domain.com masih public, file readme.html WordPress mengekspos versi, REST API /wp-json/wp/v2/users menampilkan slug author, direktori /backup/ ter-index, atau phpMyAdmin di port non-standar. Setiap item = data yang attacker masukkan ke daftar target.
Tahap 3: Vulnerability yang Memicu Website Diretas
Setelah teknologi teridentifikasi, attacker mencocokkan versi dengan CVE, vendor advisory, dan database kerentanan. OWASP Top 10:2025 menempatkan Broken Access Control (#1), Security Misconfiguration (#2), dan Software Supply Chain Failures (#3) di barisan atas—tiga kategori yang sering relevan pada website WordPress (OWASP Top 10:2025).
Vulnerability pada WordPress
Risiko utama: WordPress core usang, plugin/tema pihak ketiga, custom code tanpa validasi input, dan upload file sembarangan. Sebagian besar instalasi produksi memakai puluhan plugin—patch management bukan opsi, melainkan keharusan rutin.
Vulnerability pada Server
Lapisan server: PHP, MySQL/MariaDB, nginx/Apache, panel hosting (cPanel/Plesk), SSH, OS package, dan dependency Composer/npm. Celah di satu lapisan bisa membypass hardening WordPress.
Contoh Tool Assessment
WPScan (WordPress-focused), Nuclei (template CVE), Burp Suite (pemeriksaan HTTP defensif)—membantu tim internal menemukan celah sebelum scanner jahat. Fokus audit: cocokkan temuan dengan patch atau remove komponen, bukan sekadar laporan panjang.
Tahap 4: Jalur Initial Access
Initial access = pintu masuk pertama. Empat jalur dominan saat situs terkompromi:
Exploitation of Vulnerability
Kategori konseptual: SQL injection, arbitrary file upload, remote code execution (RCE), authentication bypass, path traversal, API tidak terautentikasi. Exploit memanfaatkan bug software—bukan tebakan password.
Credential Compromise
Password reuse, credential stuffing, brute force login, kebocoran database pihak ketiga, social engineering terhadap admin, atau infostealer di laptop administrator. Situs bisa terkompromi tanpa CVE bila kredensial wp-admin, SFTP, atau panel hosting sudah valid di tangan attacker.
Security Misconfiguration
Permission file 777, directory listing aktif, backup .sql di web root, staging publik, default credential panel, file konfigurasi CMS readable, atau debug mode aktif di produksi.
Software Supply Chain
Plugin/tema berbahaya, update channel compromised, dependency npm/Composer tercemar, atau attacker menyuntik script pihak ketiga. OWASP 2025 menekankan supply chain sebagai risiko terpisah dari bug kode custom.
Sementara itu, brute force dan scanning otomatis di endpoint login WordPress bisa Anda redam di edge—panduan konfigurasi Cloudflare WAF membahas rule rate-limit dan challenge untuk endpoint login.
Tahap 5: Apa yang Dilakukan Setelah Berhasil Masuk
Initial access bukan akhir. Attacker melakukan discovery lingkungan: membaca file konfigurasi CMS, credential database, daftar user administrator, site lain di shared hosting, cron, writable directory. Lalu privilege escalation, modifikasi file/tema/plugin, injeksi database, atau pembuatan akun baru.
Alur internal: Initial Access → Discovery → Privilege → Persistence → Impact. Memahami urutan ini membantu investigasi: file malware di uploads/ mungkin gejala, bukan akar—pintu masuknya bisa plugin rentan tiga bulan lalu.
Tahap 6: Persistence, Mengapa Malware Bisa Kembali
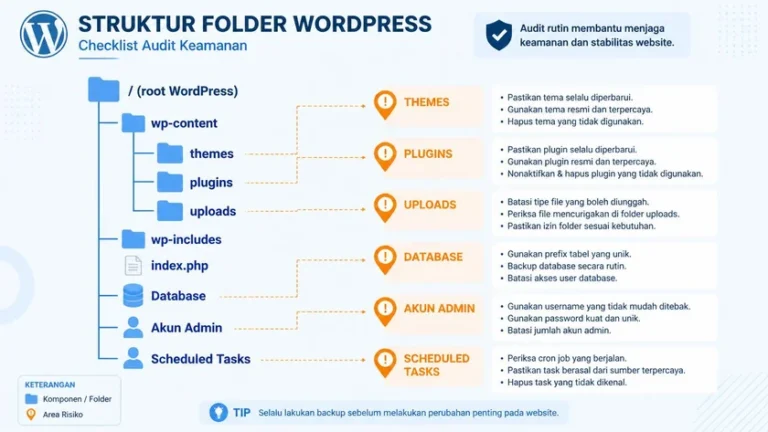
Persistence = mekanisme agar akses tetap ada setelah Anda menghapus sebagian malware. Inilah alasan situs “sudah dibersihkan” tetapi mengalami kompromi ulang dalam 24–48 jam.
Backdoor Berbasis PHP
Skrip server-side tersembunyi menerima perintah remote—sering attacker samarkan sebagai file gambar ber-ekstensi ganda atau include di file legitimate. Tanpa source code exploit, yang perlu Anda pahami: backdoor = pintu belakang eksekusi kode.
Web Shell
Antarmuka browser untuk navigasi file server dan menjalankan perintah. Backdoor cenderung minimal; web shell lebih interaktif. Keduanya persistence file-based.
Modified Plugin atau Theme
Attacker memasukkan kode malicious ke functions.php, plugin aktif, atau must-use plugin. File terlihat “resmi” karena nama plugin benar—isi baris bawah berubah tanpa Anda sadari.
Fake Plugin
Plugin palsu dengan nama mirip plugin populer, terinstal tanpa admin sadar, hanya berfungsi sebagai persistence.
Database Persistence
Payload tersimpan di opsi wp_options, widget text, post content tersembunyi, atau user meta—lalu runtime mengeksekusinya saat halaman render.
Administrator Account
Attacker membuat akun admin baru atau menaikkan role user. Login normal lewat dashboard—tanpa file malware.
Cron dan Scheduled Task
wp-cron atau cron server yang menulis ulang malware terjadwal. Hapus file saja; cron recreates payload.
Server-Level Persistence
Di luar WordPress: .htaccess, nginx config, systemd timer, SSH authorized_keys, akun FTP baru. Membersihkan WordPress belum tentu server sudah bersih.
Tahap 7: Defense Evasion, Bagaimana Malicious Code Menyembunyikan Diri
Teknik evasion: obfuscation PHP (base64_decode, eval chain), nama file menyerupai core WordPress, file dot-hidden, eksekusi conditional (hanya untuk IP tertentu, user-agent Googlebot, referrer search engine), delayed execution, atau payload hanya aktif jam tertentu.
File integrity monitoring (hash baseline file core) dan audit diff plugin setelah update membantu—bila hash wp-includes/ berubah tanpa patch resmi, itu red flag.
Cloaking: Ketika Pemilik Website dan Search Engine Melihat Halaman Berbeda
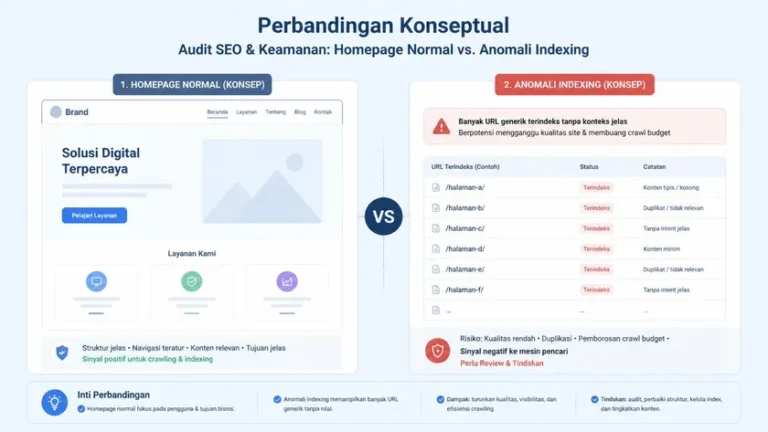
Cloaking menampilkan konten berbeda berdasarkan user-agent, IP, referrer, cookie, atau parameter URL. Google mendefinisikan cloaking sebagai praktik manipulasi ranking dengan konten berbeda untuk user vs crawler (Google spam policies — Cloaking).
Pada situs terkompromi, attacker memakai cloaking agar pemilik melihat homepage normal sementara Googlebot menerima halaman asing penuh keyword spam. Meski demikian, Google merekomendasikan fetch dengan dan tanpa referrer Google saat investigasi (web.dev — Hacked with malware).
Trade-off investigasi: curl/wget dengan user-agent Googlebot dari IP kantor kadang tidak memicu cloaking—attacker whitelist IP Indonesia atau block datacenter. URL Inspection Tool di Search Console lebih representatif karena fetch dari infrastruktur Google. Bila hasil fetch Google menampilkan spam sementara browser Anda bersih, cloaking hampir pasti aktif.
Tahap 8: Bagaimana Website Menghasilkan Halaman Asing dalam Jumlah Besar
Mekanisme injeksi konten:
- Page injection — file PHP baru di web root atau subdirectory.
- Content injection — spam dimasukkan ke post/page existing (hidden CSS).
- Database injection — ribuan row post palsu via SQL.
- Dynamic routing — rewrite rule atau router PHP menghasilkan URL on-the-fly.
- Malicious template — theme file dimodifikasi render spam.
- Injected sitemap — sitemap XML palsu daftar URL spam.
Google membedakan code injection, page injection, content injection, dan redirect sebagai pola hacked content (Google — Hacked content).
Mengapa Ribuan URL Muncul Setelah Website Diretas
URL terindeks ≠ post WordPress. Halaman bisa:
- Attacker menggenerate halaman dinamis saat crawler meminta path tertentu.
- Rewrite rule di
.htaccessatau nginx mendefinisikan URL tanpa entri database. - Row spam tersimpan di database dengan status non-publik sehingga tidak muncul di daftar admin default.
- Server hanya melayani konten spam ke user-agent crawler—bukan ke browser admin.
Search Console bisa menampilkan sample URL terpengaruh meski daftar tidak lengkap (Security Issues report). Selisih jumlah URL antara sitemap, database, dan GSC sering membingungkan—penjelasan sitemap vs Google Search Console membantu memisahkan masalah indexing normal dari indikasi injeksi.
Tahap 9: Bagaimana Search Engine Menemukan URL Asing
Alur: URL discovery → crawl → response → indexing decision. Discovery via internal link spam di halaman compromised, sitemap XML injected, backlink dari jaringan spam, redirect chain, navigasi palsu, atau crawl historical URL pattern.
Setelah Googlebot fetch URL dan menerima 200 + konten spam, halaman masuk proses indexing—meski Anda tidak pernah membuatnya manual di dashboard.
Dampak Website Diretas terhadap SEO
Dampak praktis bila website Anda terkena serangan:
- Index pollution — ribuan URL irrelevant memenuhi indeks.
- Crawl budget waste — bot Google habiskan kuota crawl ke halaman spam.
- Ranking degradation — trust situs turun; halaman legitimate ikut terdampak.
- Security warning — label “This site may be hacked” di SERP atau interstitial browser.
- Canonical/redirect confusion — rewrite malicious mengacaukan sinyal URL.
Google tidak menjanjikan “penalti” permanen—namun hacked content melanggar spam policy dan Google bisa mengecualikan halaman dari hasil pencarian hingga Anda membersihkan situs dan mengajukan review. Walau begitu, fluktuasi ranking organik pasca-insiden kadang sulit dibedakan dari masalah teknis biasa—posisi website turun naik membahas variabel ranking terpisah dari malware.
Menurut kami, dampak SEO paling merusak bukan sekadar satu halaman warning—melainkan index pollution skala besar yang mengalihkan crawl budget dari konten legitimate selama berminggu-minggu. Halaman produk, layanan, atau artikel edukatif Anda bisa stagnan ranking sementara ribuan URL spam terindeks. Recovery SEO butuh waktu setelah recovery teknis selesai: bersihkan URL, submit review, dan pantau Coverage report sampai sample hacked hilang.
Tahap 10: Bagaimana Mengetahui Website Telah Dikompromikan
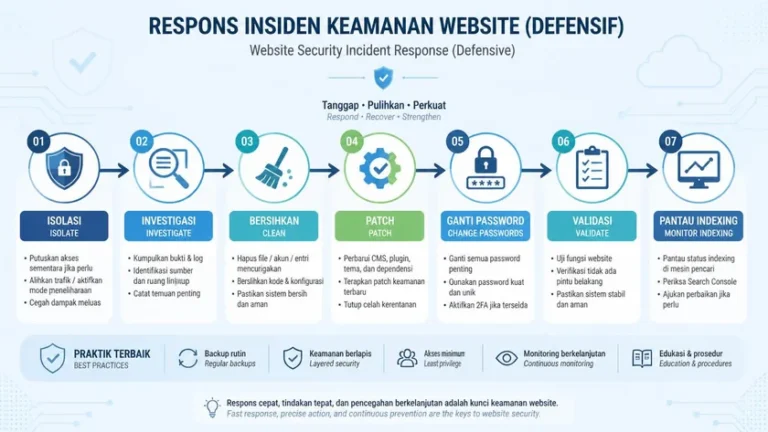
Checklist indikator kompromi website:
- Lapisan website/file: file asing di
uploads/, core file modified, redirect aneh, plugin tidak dikenali, user admin baru, cron task asing. - Lapisan server: CPU spike, proses runtime panjang tidak wajar, koneksi outbound ke IP mencurigakan, login SFTP/SSH dari geo aneh, timestamp file massal berubah.
- Sinyal search engine: URL/title asing di GSC, lonjakan indexed pages, Security Issues report, peringatan Safe Browsing (web.dev — How do I know if my site was hacked).
Jangan Hanya Memeriksa Tampilan Website
Homepage bersih ≠ aman. Attacker sengaja tidak merusak tampilan utama agar korban lambat sadar. Tetapi Anda perlu memeriksa: fetch as Googlebot (URL Inspection Tool), site:domain.com di Google, log access untuk path aneh, diff file integrity, dan sample URL dari Security Issues.
Tahap 11: Investigasi Insiden
Urutan investigasi defensif:
- Identifikasi kapan gejala pertama (GSC alert, redirect, keluhan user).
- Audit access log — path, IP, user-agent, status code aneh.
- Audit authentication log — login admin, SFTP, panel hosting.
- File modification timeline —
findby mtime, bandingkan checksum core. - Review user WordPress — role, email, last login.
- Audit plugin/tema — unknown, nulled, atau modified.
- Periksa cron (
wp cron event list, crontab server). - Scan database — opsi autoload besar, post_status aneh.
- Review server config —
.htaccess, nginx vhost. - Rekonstruksi initial access — correlasi log + CVE timeline patch.
Tujuan utama: temukan bagaimana masuk, bukan hanya file malware terakhir.
Contoh pola log access yang patut curiga (format generik, IP disamarkan): request beruntun ke endpoint login WordPress dengan status 200 setelah ratusan 401; POST ke endpoint admin-ajax dari IP asing di jam non-kerja; GET path acak panjang (/keyword-spam/page-4821/) yang mengembalikan 200 padahal path tidak pernah Anda buat; atau single IP mencoba mengunduh file konfigurasi CMS via path traversal. Berikutnya, korelasi timestamp modifikasi file dengan baris log tersebut sering mengungkap initial access window.
Tool Investigasi Website Diretas dan Defensive Security
| Kebutuhan | Tool / Teknologi | Fungsi defensif |
|---|---|---|
| Pemetaan port/layanan | Nmap | Verifikasi port terbuka sesuai kebutuhan |
| Exposure internet | Shodan, Censys | Cek apakah panel admin terindeks publik |
| Stack detection | Wappalyzer, WhatWeb | Audit fingerprint dari perspektif attacker |
| WordPress CVE | WPScan, Nuclei | Scan plugin/core usang sebelum exploit massal |
| HTTP analysis | Burp Suite (defensive mode) | Review request/response aneh |
| Malware file | Antivirus server, Imunify, ClamAV | Deteksi signature file known-bad |
| Integritas file | Wordfence integrity, AIDE, git diff | Alert perubahan core/plugin |
| Log | access.log, auth.log, audit plugin | Korelasi initial access |
| SEO/malware signal | Google Search Console | Sample URL hacked, request review |
Attacker dan defender memakai tool yang sama—yang membedakan otorisasi dan intent.
Tahap 12: Recovery Website Diretas
Setelah containment, workflow recovery berjajar: Contain → Investigate → Remove → Patch → Rotate Credentials → Validate → Restore SEO (web.dev — Clean and maintain your site).
Containment
Isolasi: maintenance mode, block write di server, rotate password sementara, backup snapshot sebelum edit massal. Tujuannya stop spread—bukan langsung hapus semua file tanpa bukti.
Menemukan Initial Access
Dokumentasikan vector (plugin CVE, credential leak, misconfig) sebelum cleanup agar patch tepat sasaran.
Membersihkan Persistence
Scan file, plugin, tema, database, user admin, cron, server config. Satu pass tidak cukup—ulangi scan setelah reboot cron.
Patch Vulnerability
Update core, plugin, tema; remove unused; ganti nulled plugin dengan versi resmi.
Credential Rotation
Ganti password: WordPress semua admin, database, SFTP/SSH, panel hosting, API key Cloudflare, email SMTP, 2FA reset bila perlu.
Validasi
Fetch halaman as sample GSC; cek redirect; monitor log 48–72 jam; pastikan tidak ada URL spam baru.
Submit Request Review di Security Issues setelah yakin bersih—review spam hacked bisa memakan beberapa minggu (web.dev — Request a review).
Restore SEO pasca-recovery: hapus URL spam (404/410), gunakan Remove URLs tool untuk path yang tidak pernah legitimate, minta recrawl halaman penting via Search Console, dan pantau Security Issues sampai status clear. Jangan request review sebelum sample URL di GSC sudah bersih saat di-fetch—review ditolak memperpanjang warning di SERP.
Mengapa Menghapus Malware Saja Tidak Cukup
Tiga loop gagal recovery:
- Vulnerability masih ada → clean → masuk lagi → malware muncul lagi.
- Persistence tersisa → hapus sebagian → backdoor aktif → regenerate payload.
- Credential bocor → clean → login ulang via kredensial valid.
Root cause dan persistence harus selesai sebelum Anda declare “recovered”.
Tahap 13: Hardening Setelah Recovery
WordPress: update rutin core, plugin, dan tema; hapus plugin unused (bukan hanya deactivate); role editor/author tanpa install plugin; MFA untuk semua administrator; set DISALLOW_FILE_EDIT true; pindahkan file konfigurasi CMS satu level di atas web root bila hosting mengizinkan; batasi login attempt; gunakan salts unik; nonaktifkan XML-RPC bila tidak dipakai (WordPress Hardening).
Server: patch OS, runtime web, dan database engine; tutup port selain 80/443/SSH admin; SSH key-only tanpa password root; disable directory listing; separate permission uploads/ agar skrip tidak dieksekusi; firewall UFW atau cloud WAF; staging subdomain behind auth atau IP allowlist.
Application: prepared statement/ORM untuk query; sanitize upload MIME + extension; Content-Security-Policy header; audit Composer/npm dependency; principle least privilege database user (bukan root DB untuk WordPress).
Monitoring: weekly log review, file integrity alert, subscribe GSC email, uptime external check, CVE watchlist untuk plugin kritis. Akhirnya, CISA menekankan cyber hygiene berkelanjutan—patch, backup, dan incident plan—bukan one-time fix (CISA cybersecurity best practices).
Bila tim internal tidak sanggup patch mingguan dan audit pasca-insiden, jasa maintenance website dari CodeF bisa menangani update core/plugin, backup terjadwal, scan malware, dan pemantauan indikator kompromi—tanpa Anda perlu membangun tim IT penuh waktu.
Backup Bukan Pengganti Security
Backup = disaster recovery, bukan pencegah exploit. Namun backup yang ikut menyimpan backdoor akan mengembalikan malware saat restore—praktik backup database WordPress perlu versi terisolasi, tested restore, dan tidak selalu mounted writable di produksi.
Website Aman Adalah Proses, Bukan Status Permanen
Tidak ada kondisi “100% aman selamanya”. Keamanan website = siklus Patch → Monitor → Detect → Respond → Improve. Selanjutnya, developer, admin server, pemilik bisnis, dan praktisi SEO perlu koordinasi: teknis patch celah, SEO pantau index pollution, bisnis paham risiko downtime saat containment.
Artikel pillar ini memetakan seluruh lifecycle; deep dive per topik (backdoor PHP, cloaking, access log forensics) layak jadi artikel turunan terpisah.
OWASP A09:2025 (Security Logging and Alerting Failures) mengingatkan: log tanpa alerting hampir tidak berguna saat insiden. Lantaran itu, kebiasaan review log mingguan dan alert file change setelah kompromi lebih murah dibanding biaya downtime plus cleanup SEO spam skala ribuan URL.
FAQ: Pertanyaan Umum tentang Website Diretas
Apakah website bisa diretas meskipun WordPress sudah update?
Ya. Core update tidak menutup plugin rentan, credential bocor, misconfig server, atau backdoor yang sudah ada sebelum patch.
Apakah plugin yang tidak aktif masih dapat menjadi risiko?
Bisa. File plugin inactive tetap di filesystem—CVE file inclusion atau upload bug kadang tetap exploitable bila file accessible.
Mengapa malware kembali setelah file dibersihkan?
Persistence di cron, database, akun admin, atau server config masih tersisa—atau vulnerability/credential masih sama.
Apakah mengganti password WordPress cukup pasca-kompromi?
Tidak. Rotasi harus mencakup database, SFTP, SSH, panel hosting, dan API key; plus hapus persistence dan patch celah.
Mengapa URL asing tetap muncul di Google setelah dibersihkan?
Indeks Google tidak instant—URL perlu recrawl, return 404/410, atau Remove URLs tool untuk halaman spam yang tidak pernah legitimate.
Apakah Cloudflare dapat mencegah semua serangan?
Tidak. WAF membatasi scanning dan brute force di edge, namun credential valid, plugin RCE, atau serangan ke origin langsung tetap mungkin.
Apakah backup cukup untuk recovery situs?
Backup membantu restore ke titik sebelum infeksi—bukan menggantikan patch, investigasi root cause, atau rotasi credential.
Bagaimana mengetahui attacker masuk dari WordPress atau server?
Korelasi log: request exploit ke plugin vs login SFTP sukses vs modifikasi file di luar public_html WordPress menunjukkan vector berbeda.