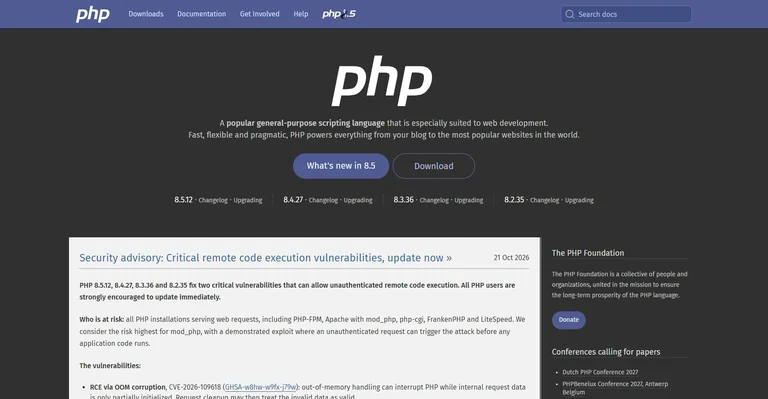
Pada 21 Oktober 2026 proyek PHP merilis 8.5.12, 8.4.27, 8.3.36, dan 8.2.35 untuk menutup CVE-2026-109618 serta CVE-2026-109619. Celah berada di interpreter PHP yang melayani request web, bukan di advisory keamanan Laravel atau CodeIgniter. Dampak patch PHP RCE terhadap Laravel dan CodeIgniter pada instalasi modern lebih dekat ke operasi runtime, bukan upgrade framework otomatis.
Anda perlu mengganti binary atau paket PHP dalam branch yang didukung framework, me-restart worker, lalu uji regresi. Upgrade framework mayor masuk rencana terpisah bila Anda harus pindah branch PHP di luar rentang resmi atau framework sudah EOL.
Detail mekanisme dua CVE dan daftar rilis aman ada di laporan patch keamanan PHP RCE Oktober 2026. Artikel ini fokus pada keputusan versi dan deployment untuk aplikasi Laravel 9–13 serta CodeIgniter 3 dan 4.
- Patch menutup interpreter. Menjalankan
composer updatesaja tidak mengganti PHP yang melayani HTTP. - Jika branch PHP Anda sudah masuk rentang resmi framework, update patch-level umumnya cukup asalkan runtime web benar-benar ikut naik versi.
- Pindah dari PHP 8.1 ke 8.2 bukan setara dengan patch 8.2.34 ke 8.2.35: branch upgrade butuh uji dependency dan perilaku bahasa.
- Laravel 9–11 dan CodeIgniter 3 berada di zona legacy atau EOL: patch PHP darurat dan migrasi jangka panjang harus dipisah.
- Setelah update, verifikasi versi di PHP-FPM atau mod_php, restart queue worker, lalu uji login, form, upload, job, dan API.
Tiga Jalur Kerja Setelah Patch PHP
Respons keamanan yang sehat memecah tiga pekerjaan. Pertama, tutup CVE dengan rilis patch upstream atau paket vendor yang changelog-nya secara eksplisit mencantumkan kedua CVE. Kedua, pastikan branch PHP masih cocok dengan versi Laravel atau CodeIgniter yang Anda jalankan. Lalu jalankan regression test pada alur bisnis kritis. Ketiga, rencanakan migrasi branch atau framework bila support resmi sudah habis, karena patch darurat tidak mengembalikan perbaikan framework yang berhenti.
Advisory PHP menegaskan bahwa solusi lengkap hanya update. Mitigasi konfigurasi mengurangi exposure pada jalur tertentu tanpa membuat instalasi aman sepenuhnya. Tim aplikasi tetap wajib memastikan runtime web memakai build yang sudah ditambal, terlepas dari versi dependency di folder proyek.
Upgrade Laravel atau CodeIgniter baru masuk urutan bila target PHP berada di luar rentang dokumentasi. Hal yang sama berlaku bila versi framework di bawah minimum branch yang Anda pilih atau kebijakan internal mewajibkan support aktif. Dua CVE ini tidak mengubah requirement minimum CI4 4.7.0 untuk PHP 8.5. Interpreter tetap harus 8.5.12 sebelum Anda menilai kode aplikasi. PHP Foundation merinci proses rilis pada uraian PHP Foundation tentang dua RCE kritis, tanpa menggantikan checklist versi di bawah.
Patch PHP Laravel: Matriks Keputusan
Rentang PHP resmi diambil dari catatan rilis Laravel per 23 Oktober 2026. Framework EOL tetap tidak menerima perbaikan keamanan sesuai kebijakan Laravel meskipun interpreter sudah aman.
| Laravel | Status support | PHP resmi | Patch upstream dalam rentang | Arah tindakan |
|---|---|---|---|---|
| 9 | EOL | 8.0–8.2 | 8.2.35 | Patch in-branch bila sudah di 8.2. Branch 8.0/8.1 butuh backport terverifikasi atau proyek naik ke 8.2. Rencanakan migrasi framework. |
| 10 | EOL | 8.1–8.3 | 8.2.35 atau 8.3.36 | PHP 8.1 memerlukan vendor backport. Pindah ke 8.2/8.3 masih dalam rentang, tetapi wajib uji penuh. |
| 11 | EOL sejak 12 Maret 2026 | 8.2–8.4 | 8.2.35, 8.3.36, atau 8.4.27 | Patch runtime menutup CVE. Upgrade framework tetap pekerjaan risiko terpisah. |
| 12 | Security fixes only | 8.2–8.5 | Semua rilis 8.2–8.5 | Patch in-branch, restart worker, regression test. Rencanakan upgrade sebelum akhir security support 24 Februari 2027. |
| 13 | Didukung | 8.3–8.5 | 8.3.36, 8.4.27, atau 8.5.12 | Patch in-branch tanpa dasar untuk major upgrade hanya karena dua CVE ini. |
Laravel 9 di PHP 8.2 dapat memakai patch 8.2.35 untuk menutup celah interpreter. Laravel 9 dan branch PHP 8.2 (EOL 31 Desember 2026) tetap bukan tujuan jangka panjang. Dokumentasi Laravel 9 tetap menjadi acuan batas PHP maksimum sebelum Anda merencanakan modernisasi.
Patch PHP CodeIgniter: Matriks Versi
CodeIgniter 4 memetakan minimum versi framework per branch PHP pada dokumentasi persyaratan server. Tim CodeIgniter hanya merawat rilis CI4 terbaru, jadi kompatibilitas branch PHP tidak sama dengan menerima semua perbaikan framework.
Branch 8.2 membutuhkan minimal CI4 4.2.11 dan patch 8.2.35. Versi 8.3 menuntut CI4 4.4.4 plus patch 8.3.36. Di 8.4, minimumnya 4.6.0 dengan patch 8.4.27. Untuk 8.5, siapkan CI4 4.7.0 dan patch 8.5.12. Advisory keamanan framework, misalnya rilis 4.7.5, menutup lapisan kode aplikasi yang terpisah dari CVE interpreter. Lihat panduan update keamanan CodeIgniter 4.7.5 bila audit Anda menemukan versi framework yang tertinggal.
CodeIgniter 3 berstatus legacy dan maintenance di repository resmi. Changelog 3.1.12 mencatat penyesuaian besar untuk PHP 8.0 dan 8.1, tetapi bukan bukti dukungan penuh PHP 8.2 ke atas. Sebuah issue GitHub melaporkan peringatan dynamic property pada CI3.1.13 di PHP 8.3. Perlakukan itu sebagai sinyal risiko kompatibilitas, bukan kebijakan resmi. Jalur darurat paling konservatif untuk CI3 di PHP 8.1 adalah backport runtime yang changelog-nya memuat kedua CVE, bila vendor OS Anda menyediakannya. Migrasi ke CI4 tetap proyek terencana, bukan sekadar menaikkan angka versi.
Kendala Operasional Setelah Patch Terpasang
Update berhasil di CLI belum menjamin request web memakai binary yang sama. Namun PHP-FPM, mod_php, Horizon, Octane, Supervisor, dan image container dapat mempertahankan proses lama sampai restart atau redeploy.
Pengumuman respons Laravel per 23 Oktober 2026 pukul 08.31 UTC mencatat Laravel Cloud menambal aplikasi in-place. Forge membutuhkan aksi Update PHP per server. Vapor pada native runtime PHP 8.2+ disarankan redeploy. Server Forge di Ubuntu 20.04 atau lebih lama memerlukan server baru karena tidak dapat memperbarui PHP.
Laporan operator independen tentang paket kandidat yang tertinggal atau salah suite membantu mengingatkan audit repository, bukan membuktikan bug Laravel atau PHP. Bedakan rekomendasi resmi platform dengan pengalaman satu hosting.
Untuk Forge, jalankan pemeriksaan per server karena antrian update dapat melambat saat permintaan global tinggi. Vapor pada PHP 8.0 atau 8.1 tidak mendapat patch upstream, sehingga migrasi ke 8.2 atau lebih baru menjadi bagian dari respons keamanan, bukan opsi kosmetik. Envoyer kembali online setelah pekerjaan PHP, tetapi health check deployment tetap perlu Anda pantau setelah runtime berubah.
Legacy, PHP EOL, dan Backport
PHP 8.1 ke bawah tidak lagi menerima patch dari proyek PHP upstream. Proyek PHP menyediakan source backport minimal untuk 7.4, 8.0, dan 8.1 bagi yang membangun sendiri, sementara banyak distro LTS menerima patch lebih awal. Backport hanya layak bila paket yang Anda pasang benar-benar mencantumkan CVE-2026-109618 dan CVE-2026-109619. Artikel patch keamanan untuk PHP EOL memaparkan mekanisme backport, vendor, dan risiko branch EOL.
Laravel 10 di PHP 8.1 atau Laravel 9 di PHP 8.0 sering terjebak di sini. Framework masih bisa jalan, tetapi interpreter aman hanya lewat vendor atau proyek pindah branch. Jangan anggap backport sebagai tujuan akhir. Rencanakan migrasi ke branch PHP dan framework yang masih menerima perbaikan.
Verifikasi Runtime dan Regression Test
Identifikasi versi PHP yang melayani HTTP, bukan hanya output php -v pada shell admin. Cocokkan nomor paket distro dengan advisory bila Anda tidak memakai build upstream langsung. Restart PHP-FPM atau Apache mod_php, queue worker, dan proses scheduled job yang memuat extension yang sama. Rebuild image container jika PHP ada di dalam image.
Uji login, form, upload file, antrian job, cron, endpoint API, dan alur pembayaran bila ada. Pantau error log dan proses zombie. Bila regression test menemukan HTTP 500 atau warning deprecated setelah naik branch, ikuti panduan memperbaiki website error setelah update PHP sebagai tindak lanjut diagnosis, bukan sebagai pengganti patch interpreter.
Indikator kompromi membutuhkan incident response, bukan mengulang update semata. Patch PHP tidak mewajibkan upgrade MySQL atau MariaDB kecuali audit terpisah menemukan alasan lain.
Keputusan akhir bergantung pada kombinasi versi PHP yang melayani web, versi framework, status support, sumber paket, dan model deployment. Riset publik tidak menemukan laporan insiden CodeIgniter spesifik dalam jendela Oktober 2026. Absence of evidence bukan bukti bahwa semua instalasi CI3 atau CI4 bebas kendala setelah patch. Yang dapat Anda pertanggungjawabkan hanya versi runtime yang terverifikasi dan hasil uji pada aplikasi Anda sendiri.