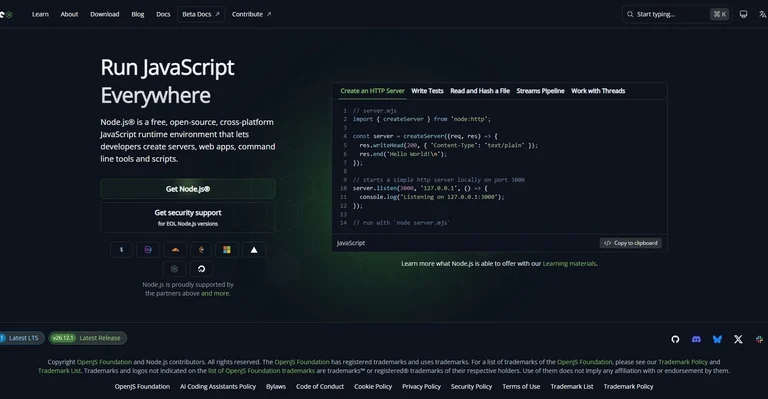
Proyek Node.js pada 21 Oktober 2026 menerbitkan rilis keamanan untuk tiga jalur rilis. Bila Anda menunggu update keamanan Node.js, naikkan branch ke 26.12.1 (Current), 24.22.1 (LTS Krypton), atau 22.23.4 (LTS Jod). Meski severity tertinggi yang ditutup patch ini adalah High, bukan Critical, tim perlu menyesuaikan prioritas respons tanpa melebih-lebihkan label risiko.
CVE High dan perbedaan branch
Advisory menempatkan beberapa isu pada severity High, termasuk validasi DNS terhadap null byte (CVE-2026-105482). Selanjutnya, bypass hostname TLS terkait IP non-kanonik tercatat sebagai CVE-2026-106069 dan CVE-2026-105483 pada subset branch. Decoder Brotli (CVE-2026-111497) ikut diperbaiki; menurut advisory, celah itu dapat berujung pada remote code execution.
Untuk bypass TLS hostname dengan digit fullwidth (CVE-2026-105483), advisory hanya mencantumkan jalur Node.js 26 dan 24, jadi daftar CVE tidak identik di setiap branch.
Sementara itu, rilis ini turut membawa pembaruan dependency seperti c-ares, sertifikat CA, OpenSSL, SQLite, dan Undici. Namun bump dependency tidak selalu setara dengan CVE aplikasi Node; changelog per versi tetap acuan utama exposure proyek Anda.
Di luar severity High, advisory Oktober 2026 mencantumkan isu Medium. Contohnya keep-alive socket (CVE-2026-105481) dan validasi sertifikat hostname IPv4 non-kanonik (CVE-2026-106072). Isu cache entropi crypto.randomUUID() dan randomInt() pada startup snapshot (CVE-2026-106074) ikut tercantum. Beberapa isu Low hanya muncul pada branch 26 (Current).
Berikut release note per versi: v26.12.1, v24.22.1, dan v22.23.4. Dokumen itu menjadi sumber second-line bila tim perlu memetakan CVE ke service HTTP, TLS client, atau zlib di codebase mereka.
Langkah update keamanan Node.js untuk tim developer
Langkah ini berarti mengganti binary runtime, bukan hanya menjalankan npm update. Cek node -v di laptop, production, CI, dan image Docker tim Anda.
Naikkan Current ke 26.12.1, LTS Krypton ke 24.22.1, atau LTS Jod ke 22.23.4. Setelah itu rebuild image dan restart process manager agar proses lama tidak memegang binary lama.
Node.js menyatakan versi End-of-Life tetap affected ketika security release terjadi. Branch EOL tidak menerima patch normal dari proyek, dan jalur Node.js 20 tidak masuk trio rilis ini.
Tim di branch lama perlu cek jadwal dukungan resmi dan rencana migrasi ke LTS 22 atau 24. Migrasi ke jalur aktif lebih aman daripada mengandalkan asumsi exploitability rendah tanpa advisory spesifik.
Setelah Anda mengganti binary, jalankan test integrasi untuk HTTPS outbound, DNS custom, Brotli, dan HTTP keep-alive bila aplikasi memakai pola itu.
Runtime production dan lapisan pertahanan
Kasus umum: developer sudah patch Node lokal, tetapi container production, worker serverless, atau pipeline CI masih memakai tag image lama. Akhirnya, verifikasi harus mencakup artefak deploy, bukan hanya versi di terminal tim backend.
Untuk workload Node.js di cloud, perbandingan AWS Lambda Web Functions versus VPS untuk Node.js mengingatkan bahwa image runtime managed perlu Anda cek saat vendor merilis base image baru.
Lapisan edge seperti konfigurasi Cloudflare WAF dapat membatasi traffic berbahaya. Patch runtime tetap wajib karena CVE berasal dari advisory resmi Node.js.