Microsoft dan NVIDIA menerbitkan panduan Risk Management for Open-Weight Models in Enterprise pada Oktober 2026, lengkap dengan repositori pendamping yang dikelola bersama. Perkembangan itu menegaskan bahwa label open-weight bukan penentu tunggal tingkat risiko model open-weight enterprise: risiko aktual bergantung pada checkpoint, modifikasi, intended use, data, arsitektur deployment, layanan terhubung, dan kontrol operasional di sekeliling model.
Panduan tersebut diposisikan sebagai titik awal di layer model, bukan sertifikasi keamanan, checklist deployment universal, atau bukti bahwa agent atau aplikasi sudah aman. Tim AI, security, dan governance yang mengevaluasi self-hosting perlu memindahkan percakapan dari debat open versus closed ke skenario risiko, bukti uji, pemilik kontrol, retest, dan reassessment.
Taxonomy lima kategori dan lima langkah evaluasi
Taxonomy awal pada materi Microsoft–NVIDIA membagi risiko ke lima kelompok: Cybersecurity, Data Protection, Content, Human-AI Interaction, dan Bias. Appendix memetakan 14 evaluasi (dua Cybersecurity, satu Data Protection, sembilan Content, satu Bias, satu Human-AI Interaction); distribusi itu mencerminkan kematangan benchmark publik di area Content, bukan pernyataan bahwa Content selalu paling kritis untuk setiap use case.
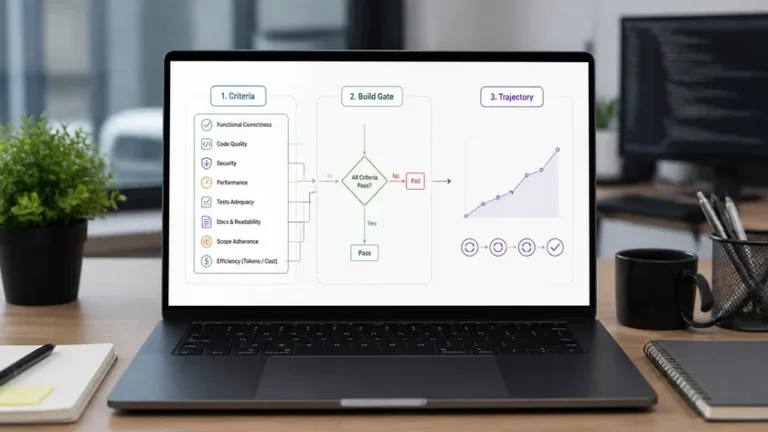
Alur yang dijabarkan NVIDIA terdiri dari lima langkah: tentukan scope, konteks, dan acceptance criteria; identifikasi dan prioritaskan risiko; evaluasi model serta sistem yang dideploy; mitigasi lalu evaluasi ulang; monitor dan reassess. Repositori mengorganisasi kontrol menurut layer model, runtime, harness, dan application, sementara whitepaper pertama terutama membahas model layer; materi untuk layer lain masih direncanakan.
NIST AI RMF 1.0 tetap menjadi kerangka voluntary dengan fungsi Govern, Map, Measure, dan Manage; per Oktober 2026 NIST menyatakan versi 1.0 sedang direvisi. Panduan Microsoft–NVIDIA dapat dibaca sebagai application guidance di atas RMF, bukan pengganti regulasi sektor.
Model layer saja tidak menutup risiko agent dan aplikasi
Skor benchmark atau hasil automated red teaming pada weights tidak otomatis menjamin keamanan agent yang memanggil tools, membaca file, atau menulis ke sistem rekam. Permission, akses data, runtime, harness, human oversight, dan kontrol operasional harus dinilai terpisah. Dua deployment dari checkpoint yang sama dapat berbeda drastis: satu hanya merangkum dokumen internal, yang lain mengeksekusi kalkulasi dan mengirim hasil ke pihak ketiga.
Microsoft (klaim vendor) menyatakan Microsoft Foundry menyediakan built-in atau custom evaluations, automated red teaming, dan content-safety controls; ketersediaan per model, region, dan status preview atau GA harus dicek ulang saat go-live. NVIDIA menyebut garak dapat mem-probe risky content, jailbreak, prompt injection, dan data leakage; output detector bersifat heuristic dan membutuhkan triage manual. Konteks serangan berbasis prompt pada aplikasi web tetap relevan, termasuk skenario di mana asisten browser membaca konten halaman yang tidak tepercaya, sebagaimana dibahas dalam laporan risiko prompt injection pada asisten yang membaca tab browser.
Checklist evidence sebelum go-live
Organisasi dapat memetakan deployment dengan kolom: scope, skenario risiko konkret, bukti uji, kontrol, owner, residual risk, dan trigger retest. Prioritas operasional meliputi menetapkan acceptance criteria sebelum melihat skor, menguji checkpoint dan konfigurasi yang benar-benar dipakai pengguna, menggabungkan benchmark relevan dengan representative scenarios dan adversarial testing, menerapkan kontrol di layer yang tepat, lalu mengulang uji untuk effectiveness dan dampak samping (false positive pada use case sah).
Inventory sebaiknya menyimpan provenance model, modifikasi, prompt atau system configuration, dataset evaluasi, metode scoring, versi kontrol, owner, dan trigger reassessment setelah perubahan material pada model, config, data, tools, atau populasi pengguna. Open-weight memberi inspectability lebih besar, tetapi self-hosting juga memindahkan sebagian tanggung jawab safety dari managed provider ke operator; lisensi weights tidak sama dengan open-source atau hak penggunaan tanpa batas.
BBQ dan benchmark sejenis banyak berfokus pada konteks berbahasa Inggris AS; workflow, bahasa, dan budaya Indonesia membutuhkan skenario tambahan. Framework ini bukan standard, certification scheme, regulatory safe harbor, atau audit pass, dan tidak ada bukti pada sumber bahwa open-weight secara universal lebih aman atau lebih berbahaya daripada closed-weight untuk semua task.
Langkah praktis berikutnya: petakan satu deployment AI (model, data, tools, controls, evidence, owner) sebelum production. Evaluasi agent coding atau toolchain serupa dapat memanfaatkan kerangka evaluasi terstruktur seperti yang diuraikan dalam panduan evaluasi coding agent dari Microsoft, dengan batas yang sama: hasil pre-release bukan jaminan runtime.