Melapress menerbitkan WordPress Developer Security Benchmark 2026 pada 6 Oktober 2026. Laporan itu membedah jawaban 91 responden yang mengidentifikasi diri sebagai developer. Mereka masuk WordPress Security Survey 2026 yang lebih luas—bukan angka dari seluruh 319 responden survei umum. Cuplikan pertama menunjukkan kekhawatiran tinggi terhadap keamanan WordPress developer, pengalaman insiden luas, serta adopsi kontrol seperti autentikasi multi-faktor dan firewall, sementara monitoring dan perencanaan pemulihan masih timpang.
Data primer ada di halaman benchmark Melapress. Melapress menjual produk keamanan WordPress; konteks vendor itu tidak membatalkan angka survei. Namun bacalah hasil sebagai snapshot praktisi, bukan sensus seluruh ekosistem. Laporan publik yang kami akses belum memuat detail tanggal fielding, distribusi negara, atau definisi operasional «developer» di luar label peran responden.
Lantaran itu, bagi pemilik situs, tim agency, dan pengelola WordPress di Indonesia, survei ini berguna sebagai cermin. Developer yang «dekat insiden» melaporkan gap antara kontrol pencegahan dan kesiapan recovery. Artikel ini memisahkan fakta benchmark, klaim asosiasi survei, dan interpretasi editorial.
Insiden Keamanan WordPress yang Dilaporkan Developer
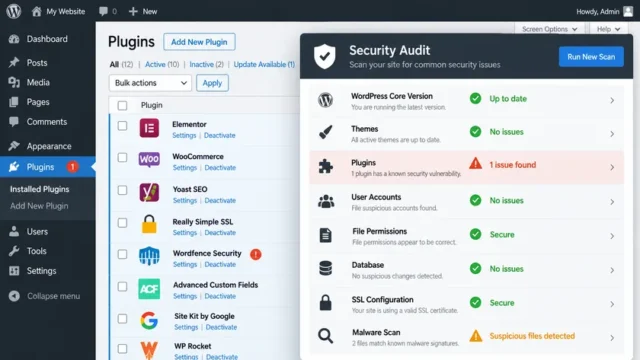
Menurut benchmark Melapress, 80,0% developer menjawab pernah mengalami setidaknya satu insiden keamanan. Di antara yang pernah insiden, 72,2% melaporkan dua insiden atau lebih; hanya 27,8% yang melaporkan tepat satu. Kemudian, metodologi menegaskan angka ini menggambarkan pengalaman responden, bukan frekuensi insiden per situs. Developer sering mengelola banyak proyek atau masuk setelah kompromi.
Responden boleh memilih lebih dari satu dampak. Downtime situs 67,1%; kerusakan reputasi 38,6%; penurunan peringkat pencarian 30,0%. Hilangnya kepercayaan klien 24,3%; kerugian pendapatan 21,4%; pencurian atau kehilangan data 10,0%; isu compliance atau hukum 4,3%. Sekitar 60,0% developer memilih minimal dua dampak sekaligus, sementara 43,9% responden non-developer dalam survei induk memilih pola serupa.
Developer yang bekerja pada situs ecommerce melaporkan pola dampak ganda lebih sering. Di kelompok itu, 81,3% memilih dua dampak atau lebih; di luar ecommerce angka serupa 42,1%. Survei mencatat tujuan situs dan dampak insiden secara terpisah. Jadi perbandingan itu bukan bukti situs ecommerce sedang menjadi target—melainkan asosiasi antar jawaban responden.
Kekhawatiran dan Cara Insiden Terdeteksi
Skor kekhawatiran rata-rata developer terhadap keamanan WordPress adalah 8,23 dari 10. Lebih dari empat dari lima responden memberi skor 7 ke atas; lebih dari setengah memilih 9 atau 10. Kekhawatiran utama (jawaban berganda): ketersediaan situs 57,1%; defacement atau kerusakan reputasi 56,0%; pencurian atau kehilangan data 45,1%; kerugian finansial 29,7%; compliance 26,4%.
Urutan kekhawatiran selaras dengan dampak insiden yang paling sering muncul—downtime di puncak, reputasi tidak jauh di bawahnya. Meski kekhawatiran tinggi, tidak otomatis berarti semua kontrol recovery sudah matang; bagian berikutnya menunjukkan celah justru di sana.
Berikut metode deteksi (responden dengan insiden terkonfirmasi, jawaban berganda): perilaku situs aneh 48,6%; peringatan hosting atau server 44,4%; peringatan log atau alat logging 38,9%; pemindai malware 27,8%; peringatan mesin pencari 15,3%. Developer kerap melaporkan peringatan hosting/server (44,4%), dibanding non-developer (31,2%), sementara log hampir sejajar antarkelompok.
Laporan memakai istilah «firewall» untuk kontrol yang survei ukur, termasuk lapisan login dan pemblokiran ancaman. Laporan tidak memecah setiap jawaban menjadi plugin application firewall, WAF edge, atau firewall hosting. Jadi jangan menyamakan semua label «firewall» dengan satu produk tunggal.
Stack Kontrol Keamanan WordPress Developer
Survei menetapkan delapan kontrol keamanan; developer melaporkan rata-rata 4,09 kontrol. Adopsi tertinggi berada pada autentikasi, firewall, dan langkah terkait login; survei menempatkan two-factor authentication (2FA) di antara praktik yang paling kerap dipakai. 2FA menambah hambatan bila password bocor, namun tidak menutup seluruh vektor account takeover atau kerentanan plugin.
Selanjutnya, survei mencatat 51,6% developer memakai activity log atau monitoring, versus 59,2% non-developer. Rata-rata itu menyembunyikan jurang internal: 71,1% developer ecommerce memakai log/monitoring, dibanding 37,7% developer lain. Di kelompok non-ecommerce, angka logging developer 37,7%, non-developer 59,4%.
Ternyata celah recovery lebih tajam. Dari developer yang pernah insiden, 69,4% tidak punya rencana pemulihan breach saat survei diisi. Yang pernah dua insiden atau lebih, 61,5% tetap tanpa rencana; hanya 38,5% yang sudah punya rencana, dibanding 10,0% yang melaporkan nol atau satu insiden. Survei tidak menyatakan insiden pasti mendorong pembuatan rencana—hanya menampilkan kondisi saat pengisian kuesioner.
Benchmark tidak memuat angka frekuensi backup atau uji restore. Bila tim Anda mengaudit situs, perlakukan backup offsite dan tes restore sebagai lapisan terpisah dari firewall atau 2FA. Logging membantu investigasi dan akuntabilitas, bukan pengganti pencegahan.
Siapa Mengelola Keamanan dan Implikasi Tim
Dari 91 developer, 62,6% mengelola keamanan WordPress sendiri, 22,0% mengandalkan developer atau sysadmin in-house, 7,7% agency, 6,6% freelancer, 1,1% susunan lain. Walau kelompok in-house kecil, benchmark mencatat 45,0% di antaranya sudah punya rencana recovery dan 50,0% pelatihan keamanan tim. Angka serupa untuk yang mengelola sendiri: 22,8% dan 19,3%—perbandingan kontekstual, bukan bukti kausal.
Konsentrasi pengetahuan pada satu orang tetap risiko operasional: insiden, cuti, atau turnover bisa memperlambat respons. Laporan fokus pada pola manajemen dan kontrol agregat; least privilege (role WordPress, akses admin berjangka, pemisahan akses klien) hanya relevan bila sumber mendukung detail praktiknya.
Kajian CodeF: untuk bisnis yang mempertimbangkan siapa yang memegang stack keamanan, perbandingan arsitektur CMS dan beban maintenance—WordPress vs Laravel—tetap terpisah dari angka survei. Perbandingan itu tetap membantu menempatkan apakah tim internal atau mitra eksternal yang menanggung update, backup, dan respons insiden.
Checklist Audit dan Batas Metodologi
Temuan benchmark bisa Anda petakan ke kategori audit tanpa angka buatan: autentikasi dan 2FA; firewall serta hardening login; manajemen update core/plugin/tema dan staging; backup dengan uji restore; logging dan alert hosting; rencana respons insiden tertulis; least privilege dan dokumentasi akses. Survei 91 responden adalah snapshot; asosiasi antar variabel bukan bukti sebab-akibat, dan kontrol saat ini belum tentu ada saat insiden lampau terjadi.
Tetapi jangan mencampur statistik survei 319 responden (campuran agency, designer, owner, admin) ke dalam narasi «91 developer» kecuali benchmark secara eksplisit merujuk subset yang sama. Jangan klaim firewall mencegah semua serangan atau 2FA «membuat WordPress aman».
Pemilik situs yang ingin memetakan biaya maintenance dan kontrol rutin—update, backup, keamanan—bisa merujuk Next.js vs WordPress untuk website bisnis hanya sebagai konteks keputusan stack, bukan sebagai substitusi checklist keamanan di atas.
Akhirnya, pantau rilis metodologi tambahan dari Melapress (periode fielding, demografi) dan pemecahan angka delapan kontrol per jenis firewall atau plugin. Sampai itu tersedia, benchmark 2026 tetap sinyal kuat: developer WordPress waspada dan banyak sudah memasang kontrol akses, namun deteksi, komunikasi pasca-insiden, dan rencana recovery masih tertinggal di sebagian besar responden yang pernah mengalami insiden.