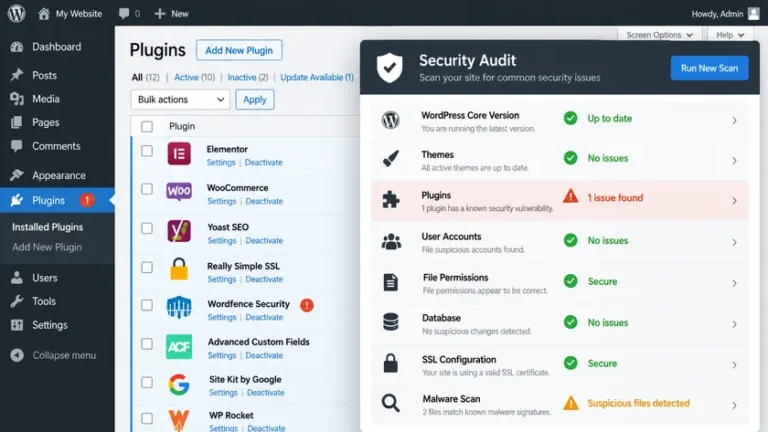
Bila Anda perlu cek backdoor WordPress setelah kabar stored XSS plugin, anggap situs terkompromi jika admin pernah membuka data terinfeksi. Patch plugin rentan, backup, lalu audit admin, MU-plugin, dan file wp-content lewat WP-CLI atau database—bukan hanya layar Users.
Patchstack melaporkan eksploitasi aktif sejak 4 Oktober 2026 (laporan Patchstack). Dua stored XSS terkonfirmasi—bukan daftar final: CVE-2026-93836 (WPC Product Bundles ≤8.6.6) dan CVE-2026-94504 (Ninja Forms ≤3.15.3). Payload sama menanam plugin palsu, akun admin, dan tiga persistence yang tetap ada bila plugin rentan saja dihapus.
Highlight
Admin Tersembunyi di WordPress: Cara Mengecek Backdoor Setelah Serangan XSS Plugin
- Stored XSS memicu JavaScript di origin wp-admin saat admin membuka order WooCommerce atau submission Ninja Forms—tanpa mengklik URL penyerang.
- Empat jalur kembali: admin terlihat, admin tersembunyi, URL login khusus, dan file manager tanpa autentikasi lewat plugin palsu.
- Layar Users yang “bersih” tidak membuktikan tidak ada rogue administrator; MU-plugin bisa menyembunyikan akun dari daftar.
- Urutan: tutup celah (update plugin) → containment → hapus persistence → rotasi password dan salt → monitor log.
- WAF membatasi exposure, namun bukan pengganti patch dan bukan bukti situs sudah bersih.
Kampanye XSS WordPress dan Risiko Backdoor WordPress
Menurut laporan Patchstack (6 Oktober 2026), telemetry menangkap eksploitasi dengan payload identik pada dua plugin berbeda. WPC Product Bundles (30 ribu+ instalasi) menerima quantity lolos validasi numerik namun masih membawa markup berbahaya. Markup itu masuk metadata order dan WordPress bisa merender tanpa escape aman.
Ninja Forms (500 ribu+ instalasi) menyimpan textarea non-rich-text; editor submission legacy di wp-admin pernah merender output tanpa escape ketat sampai rilis perbaikan. Dua CVE itu yang Patchstack konfirmasi, bukan batas kampanye, dan tahap pasca-XSS tetap agnostik terhadap plugin. Volume eksploitasi masih terbatas di telemetry mereka; log kosong bukan jaminan aman. Update WPC Product Bundles di atas 8.6.6 dan Ninja Forms ke 3.15.4+ sebelum Anda yakin pembersihan persistence menutup reinfeksi.
Mengapa Stored XSS Mengubah Respons Insiden
Model serangannya sederhana namun sulit terlihat di dashboard. Penyerang mengirim data; WordPress menyimpan; admin membuka order atau submission; skrip jalan di sesi wp-admin.
JavaScript tidak perlu mencuri cookie HttpOnly. Request same-origin ke /wp-admin/ membawa sesi administrator. Skrip memakai nonce CSRF untuk unggah plugin atau buat user.
Akibatnya, gejala awal sering bukan deface melainkan plugin asing, admin bernama support atau maintenance, atau lonjakan aneh di log server. Tanpa patch, bersihkan file saja tidak cukup bila data XSS masih ada dan admin membuka lagi.
Empat Jalur Backdoor WordPress Setelah XSS Berhasil
- Administrator terlihat: akun lewat
user-new.phpdengan kredensial penyerang; muncul di Users sehingga tim panik kerap berhenti di sini. - Administrator tersembunyi: must-use plugin di folder MU memfilter query user; akun tidak tampil di All Users maupun hitungan tabel; MU-plugin tidak ada di layar Plugins.
- Magic login URL: parameter khusus di halaman login (Patchstack mencatat pola
_wplogin); token di opsifz_emer_login_tokens; holder masuk sebagai admin tertua sehingga log user ID terlihat wajar. - File manager tanpa autentikasi: plugin palsu
wp-smart-thumbnailsmengeksekusi dropper hanya saat file diakses langsung; upload dan save setara kontrol filesystem.
Patchstack merangkum satu XSS sukses meninggalkan empat cara independen masuk kembali; hanya satu yang mudah terlihat dari antarmuka. Menghapus plugin rentan atau plugin jahat terlihat tidak menutup tiga jalur terakhir, jadi audit harus melampaui uninstall plugin aneh.
Sinyal Backdoor WordPress dan Indikator Defensif
Patchstack menerbitkan indikator defensif untuk log dan filesystem; daftar berikut bukan plafon untuk setiap CVE.
- Referensi domain infrastruktur kampanye di log HTTP atau DNS.
- Folder plugin palsu
wp-smart-thumbnailsbeserta file persistenceemer-run. - Must-use plugin bernama pola
class-wp-token-validateatauclass-wp-query-plus sufiks heks. - Opsi
fz_emer_done_v1danfz_emer_login_tokensdi tabel options. - Request login dengan parameter backdoor (Patchstack mencatat pola
_wplogin).
Hash MU-plugin obfuscated beda tiap situs. Jadi hunting hash statis kurang andal; prioritaskan pola path dan nama opsi. File implant sering di-backdate meniru file terlama di root WordPress.
Meski sortir “PHP baru minggu ini” terlihat praktis, gabungkan cek readme palsu dan guard ABSPATH terbalik dengan enumerasi akun. Email @wordpress.org pada user lokal patut Anda curigai bila Anda tidak pernah membuatnya. Bandingkan waktu registrasi user dengan saat admin terakhir membuka order.
Cara Cek Backdoor WordPress di Luar wp-admin
Sebelum menyentuh produksi, snapshot backup database dan file; kerja dari staging bila memungkinkan dan jangan hapus baris database secara buta. Enumerasi administrator via WP-CLI dari root instalasi WordPress:
wp user list --role=administrator --fields=ID,user_login,user_email,user_registered
wp plugin list --status=active
wp core verify-checksums
WP-CLI tidak menggantikan cek folder wp-content/mu-plugins/. List file di sana manual atau lewat shell aman. Bandingkan CLI dengan layar Users; bila login admin muncul di CLI tetapi tidak di UI, MU-plugin kampanye kemungkinan menyembunyikannya.
Query database (ganti prefix bila bukan wp_) untuk daftar administrator dan opsi persistence. Hapus token bisa membatalkan magic URL. MU-plugin tetap harus dihapus atau penyerang menerbitkan token baru.
SELECT u.user_login, u.user_email, u.user_registered
FROM wp_users u
JOIN wp_usermeta m ON m.user_id = u.ID
WHERE m.meta_key = 'wp_capabilities'
  AND m.meta_value LIKE '%administrator%';

SELECT option_name FROM wp_options
WHERE option_name IN ('fz_emer_done_v1', 'fz_emer_login_tokens');
Integritas file. Periksa wp-content/plugins/, mu-plugins/, dan upload yang seharusnya tidak mengeksekusi PHP. Cron asing, hook autentikasi tidak dikenal, atau file PHP publik yang tidak pernah Anda deploy masuk prioritas. Untuk konteks backdoor dan spam SEO, baca metode serangan dan backdoor pada website—peta mental itu memilah gejala XSS-plugin dari injeksi tema lama.
Patch Dulu: Urutan Bersihkan Backdoor WordPress
Urutan respons insiden WordPress selaras Patchstack: update plugin dan core dulu. Lalu containment—ganti password admin aktif dan batasi akses wp-admin sementara. Hapus plugin palsu, MU-plugin dropper, user tidak sah, dan opsi fz_emer_*.
Rotasi kredensial hosting, SFTP/SSH, database, API key, dan salt di wp-config.php; paksa logout sesi. Monitor log HTTP dan login beberapa minggu. Restore backup hanya dari titik bersih; patch sebelum go-live dan ulangi audit persistence. Snapshot lama yang masih rentan XSS mengulang infeksi bila admin membuka data yang sama; bila magic URL atau file manager masih ada, pertimbangkan respons insiden profesional. CodeF menangani pemeliharaan WordPress sejak 2009; scope pekerjaan tetap butuh bukti log Anda.
Cloudflare WAF dan Pencegahan Lanjutan
Aturan WAF di edge bisa memblok request exploit ke endpoint form atau parameter quantity yang dikenal. WAF tidak memverifikasi persistence yang sudah terpasang. Patch tetap wajib; WAF lapisan tambahan, bukan sertifikat “bersih” (strategi firewall rules untuk keamanan website).
Pencegahan jangka panjang: update plugin setelah rilis keamanan, batasi akun administrator, aktifkan MFA, pisahkan editor dari admin. Arsipkan submission jarang dibuka; audit MU-plugin dan user CLI tiap kuartal pada situs WooCommerce atau form berat. Ringkasan berbahasa Indonesia ada di Anton D (2026); detail IoC dan mitigasi vendor tetap di artikel primer Patchstack.