Bila bot traffic WordPress tiba-tiba melonjak, respons paling aman bukan memblokir semua crawler sekaligus. Ikuti empat langkah berurutan: ukur dampak nyata, stabilkan situs untuk pengunjung manusia, tentukan traffic mana yang Anda izinkan, challenge, atau blokir, lalu pantau ulang beban server dan crawling.
Prasyaratnya Anda punya akses log server atau panel hosting, plus waktu singkat untuk membedakan gejala performa dari serangan sengaja. Traffic otomatis memang makin normal—termasuk crawler mesin pencari, integrasi monitoring, dan crawler AI—namun request yang sama bisa murah di halaman cache atau mahal di endpoint dinamis WooCommerce. Panik lalu menutup semua bot sering merusak indeks Google, webhook pembayaran, atau feed yang partner andalkan.
Highlight
Website WordPress Diserbu Bot? 4 Langkah Menanganinya Tanpa Memblokir Semua Crawler
- Gejala tekanan: halaman lambat, error 5xx, PHP-FPM penuh, URL sama di-hit berulang—bukan otomatis DDoS.
- Langkah 1: kumpulkan bukti dari access log, user agent, IP, path, dan bandingkan cache vs dinamis sebelum mengubah aturan.
- Langkah 2: jika pengunjung manusia sudah terdampak, perkuat proteksi sementara dan blokir traffic yang jelas abusive.
- Langkah 3: nilai setiap kelompok bot lewat value, biaya infrastruktur, dan konsekuensi bila Anda memblokirnya.
- Langkah 4: setelah perubahan, cek load server, error rate, crawling, dan integrasi yang bergantung webhook.
Gejala Bot Traffic WordPress dan Tekanan Server
Awalnya banyak admin hanya melihat lonjakan di Google Analytics 4, padahal GA4 tidak mencatat setiap request bot ke origin. Sinyal yang lebih dekat ke masalah ada di hosting: TTFB melonjak, PHP workers habis, query database lambat, atau halaman checkout timeout walau kunjungan “manusia” di dashboard terlihat datar.
Kinsta, setelah meninjau data lebih dari 10 miliar request, menekankan bot management proaktif sebelum traffic otomatis menguras resource—bukan reaktif dengan kebijakan “tutup semua pintu”. Metodologi empat tahap mereka (assess, stabilize, allow/challenge/block, monitor) Anda bisa terapkan di hosting mana pun.
Fitur Bot Protection di Kinsta hanya contoh implementasi, bukan syarat WordPress (Kinsta, Oktober 2026).
Bot Masalah Performa, Bukan Selalu Serangan
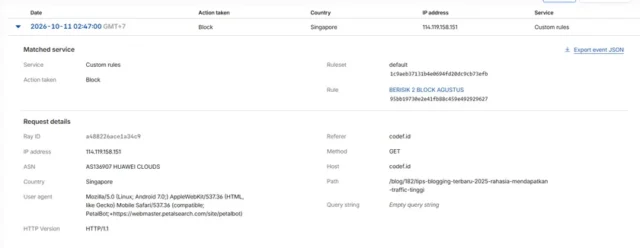
Scraper tidak dikenal yang mengambil ribuan URL bisa menguras CPU tanpa niat merusak situs. Sebaliknya, serangan sengaja bisa meniru pola crawling. Pertanyaan awal: apakah situs sedang under pressure? Pengunjung manusia merasakan error atau kelambatan, atau Anda hanya melihat angka aneh di log?
Bila tekanan akut, utamakan stabilisasi dulu; investigasi mendalam bisa menyusul. Bila situs masih responsif, Anda punya ruang memetakan user agent, negara asal, dan path sebelum mengubah WAF atau rate limit. Unknown bot ≠ otomatis jahat; unknown bot + endpoint dinamis mahal + error rate naik = prioritas tinggi.
Langkah 1 — Ukur Dampak Bot Traffic WordPress
Langkah pertama selalu bukti, bukan tebak-tebakan dashboard: sebelum menyentuh firewall atau mengubah DNS, kumpulkan data log server, metrik PHP, dan perilaku cache dari daftar berikut.
- Access log Nginx/Apache: status code, method, URI, user agent, IP, bytes.
- Metrik PHP-FPM, MySQL/MariaDB, Redis object cache hit rate bila ada.
- Path yang di-hit berulang:
/wp-login.php,/?s=, cart, checkout, REST API tanpa cache. - Apakah request melewati full page cache atau selalu mengeksekusi PHP.
- Spike traffic vs pola campaign iklan atau rilis konten viral.
Jangan memutuskan blokir Googlebot hanya dari volume tinggi. Telusuri loop parameter (faceted navigation, filter produk, infinite calendar archive) yang membuat crawler “terjebak” URL duplikat. Untuk bot yang mengaku Googlebot, verifikasi resmi Google lebih andal daripada string User-Agent saja (Google Search Central).
Langkah 2 — Stabilkan Situs WordPress Dulu
Ketika checkout WooCommerce atau form lead sudah gagal, tunda audit panjang. Tindakan sementara yang umum: naikkan level bot protection di CDN/hosting, rate limit pada path login dan search, blokir IP atau ASN yang jelas abusive, lalu challenge traffic “likely bot” yang belum Anda verifikasi. Prinsip Kinsta tetap relevan di stack lain: jangan mematikan crawler penting dan integrasi webhook saat mode darurat. Challenge (CAPTCHA managed, JS challenge, atau turnstile) memberi jeda tanpa menutup seluruh kelas bot sekaligus. Setelah error rate turun dan CPU normal, baru rapikan aturan permanen.
Langkah 3 — Allow, Challenge, atau Block
Kerangka keputusan jangka panjang mengikuti tiga pertanyaan: apakah bot memberi value bisnis, berapa biaya infrastrukturnya, dan apa konsekuensi jika Anda memblokirnya. Hasilnya bisa berbeda per path—blog cacheable boleh longgar, cart/checkout ketat.
Allow cocok untuk crawler mesin pencari pada konten indexable, bot monitoring uptime yang Anda pasang, atau crawler AI yang Anda sengaja undang untuk visibilitas. Block masuk akal untuk scraper agresif tanpa referral, brute force login, atau traffic yang hanya membebani endpoint mahal. Challenge untuk kasus abu-abu: bot tidak dikenal tanpa bukti jahat.
Endpoint Dinamis yang Mahal di WordPress
Bot yang hanya membaca artikel cache HTML jarang sebanding dengan bot yang mengetuk search, login, keranjang, checkout, atau REST route tanpa cache. Setiap request tersebut menjalankan PHP, query database, dan kadang session—persis beban yang pelanggan manusia juga pakai.
Kinsta menyarankan: lindungi endpoint spesifik, cegah crawler tidak perlu mengakses cart/checkout, jangan blokir search crawler dari seluruh domain, dan perbaiki parameter URL yang memicu crawl loop. Bila bottleneck cache vs origin masih membingungkan, audit rantai CDN dan page cache—topik yang sering tumpang tindih dengan LCP WordPress lambat meski plugin cache sudah aktif.
Crawler Mesin Pencari dan Crawler AI
Volume Googlebot tinggi kerap memperbaiki inefficiency crawl, bukan memblokir bot. Cek Search Console untuk coverage, crawl stats, dan URL parameter. Untuk crawler AI, Anda bisa pisahkan perlakuan: ada yang fokus training, ada yang discovery/citation—value referral dan konsumsi CPU bisa berbeda drastis. Memblokir semua AI crawler sekaligus mudah diucapkan, tetapi bisa menutup kanal visibilitas yang Anda targetkan di AI Search.
Bila origin WordPress sudah mentok walau cache dan CDN rapi, tim kadang menilai ulang stack: apakah monolith WordPress masih paling efisien untuk pola traffic campuran manusia+bot? Perbandingan arsitektur populer di Next.js vs WordPress untuk website bisnis membantu framing keputusan jangka panjang, bukan patch darurat saat log merah.
Cloudflare, Log Server, dan Batas robots.txt
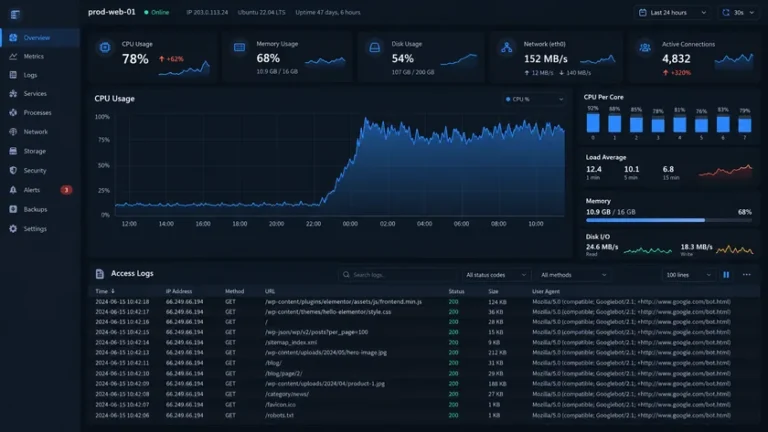
Bila domain memakai Cloudflare, kontrol umum meliputi WAF custom rules, rate limiting, Bot Fight Mode atau Super Bot Fight Mode (ketersediaan bergantung plan), dan managed rules. Detail menu berubah; cek dokumentasi plan Anda sebelum menulis SOP tim (Cloudflare Bots).
Di origin tanpa CDN, mod_security, fail2ban, dan limit di Nginx tetap opsi, dengan risiko false positive pada API partner. File robots.txt hanya instruksi sukarela untuk crawler sopan; bot malicious bisa mengabaikannya. Jangan menganggap robots.txt sebagai firewall pengganti WAF (Google tentang robots.txt). Penyerang bisa palsukan User-Agent; gabungkan log, reverse DNS Googlebot bila relevan, dan perilaku request.
Langkah 4 — Monitor dan Sesuaikan Aturan Bot
Setelah aturan baru aktif, pantau minimal seminggu (lebih lama bila traffic musiman). Perhatikan load CPU/RAM, error 5xx, waktu respons checkout, crawl rate di Search Console, referral dari crawler AI bila Anda melacaknya, dan webhook payment gateway yang gagal deliver. Tanda aturan terlalu ketat: penurunan halaman terindeks, integrasi monitoring mati, atau spike challenge pada pengunjung mobile Indonesia dengan IP shared. Catat keputusan: bot apa yang Anda allow, path mana yang Anda challenge, siapa yang approve rollback.
Bot traffic WordPress akan kembali naik seiring rilis crawler baru; kebijakan periodik review lebih sustainable daripada patch panik berulang.
Checklist Respons Bot WordPress
Saat log mulai “merah”, tim bisa mengikuti urutan lima langkah operasional ini—dari konfirmasi tekanan server hingga penyesuaian aturan setelah stabil:
- Konfirmasi tekanan nyata (error, lambat, resource) vs anomali statistik saja.
- Kumpulkan path, UA, IP, cache hit/miss; verifikasi Googlebot bila perlu.
- Stabilkan: proteksi sementara, blokir jelas abusive, jaga crawler/integrasi kritis.
- Allow/challenge/block per value, biaya, risiko—targetkan endpoint mahal.
- Monitor load, SEO crawl, integrasi; longgarkan atau ketatkan aturan bertahap.
Menurut kami, kombinasi log server plus kebijakan bertingkat beats “block all bots” untuk mayoritas situs WordPress bisnis di Indonesia—asalkan tim punya 30–60 menit untuk assess sebelum mengubah DNS atau WAF global. Bila beban investigasi melebihi kapasitas internal, CodeF mengerjakan troubleshooting performa dan maintenance WordPress dengan fokus bukti log, bukan tebak-tebakan dashboard saja.